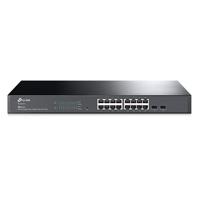
SWITCH TP-LINK TL-SG2218 ADMINISTRABLE GIGABIT DE 16 PUERTOS 2 RANURAS SFP SUSTITUYE A T2600G-18TS
- Modelo:
- TL-SG2218
- Marca:
- TP LINK
Información del producto
MX$3,171.36
98 en existencia
Descripción
Características de hardware
interfaz puertos rj45 de 16 × 10/100/1000 mbps
2 ranuras gigabit sfp
cantidad de ventiladores sin ventilador
fuente de alimentación 100-240 v ac~50/60 hz
dimensiones 17.3 × 7.1 × 1.7 in (440 × 180 × 44 mm)
montaje montaje en rack
consumo de potencia máximo 12.3 w (220 v/50 hz)
disipación máxima de calor 41.97 btu/hr
rendimiento
capacidad de conmutación 36 gbps
tasa de reenvío de paquetes 26.8 mpps
tabla de direcciones mac 8k
jumbo frame 9 kb
características de software
calidad de servicio 8 colas de prioridad
prioridad 802.1p cos / dscp
programación de colas
- sp (prioridad estricta)
- wrr (round robin ponderado)
- sp + wrr control de ancho de banda
- limitación de clasificación basada en puerto / flujo rendimiento más fluido acción por los flujos
- espejo (a la interfaz compatible)
- redirigir (a la interfaz compatible)
- límite de tarifa
- observación de qos características l2 y l2+ agregar un link
- agregación de enlaces estáticos
- lacp 802.3ad
- hasta 8 grupos de agregación y hasta 8 puertos por grupo protocolo de árbol de expansión
- 802.1d stp
- 802.1w rstp
- mstp 802.1s
- seguridad stp: tc protect, bpdu filter, bpdu protect, root protect, loop protect detección de bucle invertido
- basado en puerto
- basado en vlan control de flujo
- control de flujo 802.3x
- prevención de bloqueo hol reflejo
- duplicación de puertos
- duplicación de cpu
- doce y cincuenta y nueve de la noche
- muchos a uno
- tx / rx / ambos multicast l2 admite grupos igmp 511 (ipv4, ipv6) inspección igmp
- igmp v1 / v2 / v3 snooping
- salida rápida
- consulta igmp snooping
- autenticación igmp autenticación igmp mvr indagación mld
- indagación mld v1 / v2
- salida rápida
- consulta de indagación mld
- configuración de grupo estático
- multidifusión ip limitada filtrado de multidifusión: 256 perfiles y 16 entradas por perfil vlan grupo de vlan
- grupos máximos de vlan 4k vlan etiquetada 802.1q mac vlan: 12 entradas protocolo vlan: plantilla de protocolo 16, protocolo vlan 16 gvrp vlan vpn (qinq)
- qinq basado en puertos
- qinq selectivo vlan de voz lista de control de acceso acl basada en el tiempo mac acl
- mac de origen
- mac de destino
- id de vlan
- prioridad de usuario
- tipo de éter ip acl
- ip de origen
- ip de destino
- fragmento
- protocolo ip
- bandera de tcp
- puerto tcp / udp
- tos dscp / ip
- prioridad de usuario acl combinado contenido de paquete acl acl de ipv6 política
- reflejo
- redirigir
- límite de tarifa
- observación de qos acl se aplica al puerto / vlan seguridad enlace de puerto ip-mac
- indagación dhcp
- inspección arp
- protección de fuente ipv4 enlace ipv6-mac-port
- indagación dhcpv6
- detección de nd
- protección de fuente ipv6 defensa dos seguridad de puerto estática / dinámica
- hasta 64 direcciones mac por puerto control de tormentas de difusión / multidifusión / unidifusión
- modo de control kbps / ratio / pps control de acceso basado en ip / puerto / mac 802.1x
- autenticación basada en puerto
- autenticación basada en mac
- asignación de vlan
- mab
- vlan de invitado
- admite autenticación radius y responsabilidad aaa (incluido tacacs +) aislamiento de puertos gestión web segura a través de https con sslv3 / tls 1.2 gestión segura de la interfaz de línea de comandos (cli) con sshv1 / sshv2 ipv6 ipv6 doble ipv4 / ipv6 detección de detección de escucha de multidifusión (mld) acl de ipv6 interfaz ipv6 enrutamiento ipv6 estático descubrimiento de vecinos ipv6 (nd) descubrimiento de la unidad de transmisión máxima de ruta (mtu) protocolo de mensajes de control de internet (icmp) versión 6 tcpv6 / udpv6 aplicaciones ipv6
- cliente dhcpv6
- ping6
- tracert6
- telnet (v6)
- ipv6 snmp
- ipv6 ssh
- ssl ipv6
- http / https
- tftp ipv6 características l3 16 interfaces ipv4 / ipv6 enrutamiento estatico
- 48 rutas estáticas
arp estático
316 entradas arp
arp proxy
arp gratuito
servidor dhcp
relé dhcp
relé dhcp l2
características avanzadas detección automática de dispositivos
configuración por lotes
actualización de firmware por lotes
supervisión de red inteligente
advertencias de eventos anormales
configuración unificada
horario de reinicio
mibs mib ii (rfc1213)
puente mib (rfc1493)
mib de puente p/q (rfc2674)
mib de cliente de contabilidad radius (rfc2620)
mib de cliente de autenticación radius (rfc2618)
ping remoto, traceroute mib (rfc2925)
admite mib privadas de tp-link
rmon mib (rfc1757, rmon 1,2,3,9)
gestión
omada app sí. Requiere el uso de oc300, oc200, controlador basado en la nube omada o controlador de software omada. Gestión centralizada controlador basado en la nube omada controlador de hardware omada (oc300) controlador de hardware omada (oc200) controlador de software omada acceso a la nube sí. Requiere el uso de oc300, oc200, controlador basado en la nube omada o controlador de software omada. Aprovisionamiento sin contacto sí. Requiere el uso del controlador basado en la nube de omada. Funciones de gestión interfaz gráfica de usuario basada en web interfaz de línea de comandos (cli) a través de telnet snmpv1/v2c/v3 información/captura de snmp rmon (1,2,3,9 grupos) plantilla mdf cliente dhcp/bootp imagen dual, configuración dual supervisión de cpu diagnóstico de cables aee sntp registro del sistema otros
certificaciones ce, fcc, rohs contenido del paquete interruptor tl-sg2218 cable de alimentación guía de instalación rápida kit de montaje en bastidor patas de goma requisitos del sistema microsoft® windows® 98se, nt, 2000, xp, vista or windows 7/8/10/11, mac® os, netware®, unix® or linux. Factores ambientales temperatura de funcionamiento: 040 and #8451; (32104 and #8457;); temperatura de almacenamiento: -4070 and #8451; (-40158 and #8457;) humedad de funcionamiento: 10 a 90% de humedad relativa sin condensación humedad de almacenamiento: 590% de humedad relativa sin condensación
Ficha técnica
SWITCH INTELIGENTE JETSTREAM DE 16 PUERTOS GIGABIT CON 2 RANURAS SFP
PUERTOS GIGABIT COMPLETOS: 16 PUERTOS RJ45 GIGABIT Y 2 RANURAS SFP GIGABIT PROPORCIONAN CONEXIONES DE ALTA VELOCIDAD.
INTEGRADO EN OMADA SDN: APROVISIONAMIENTO SIN INTERVENCIÓN (ZTP) * , ADMINISTRACIÓN CENTRALIZADA EN LA NUBE Y MONITOREO INTELIGENTE.
GESTIÓN CENTRALIZADA: ACCESO A LA NUBE Y LA APLICACIÓN OMADA PARA UNA MÁXIMA COMODIDAD Y UNA GESTIÓN SENCILLA.
ENRUTAMIENTO ESTÁTICO: AYUDA A ENRUTAR EL TRÁFICO INTERNO PARA UN USO MÁS EFICIENTE DE LOS RECURSOS DE LA RED.
ESTRATEGIAS DE SEGURIDAD SÓLIDAS: ENLACE DE PUERTO IP-MAC, ACL, SEGURIDAD DE PUERTO, DEFENSA DOS, CONTROL DE TORMENTAS, INDAGACIÓN DHCP, 802.1X, AUTENTICACIÓN RADIUS Y MÁS.
OPTIMICE LAS APLICACIONES DE VOZ Y VIDEO: QOS L2 / L3 / L4 E IGMP SNOOPING.
ADMINISTRACIÓN INDEPENDIENTE: WEB, CLI (TELNET, SSH), SNMP, RMON E IMAGEN DUAL BRINDAN POTENTES CAPACIDADES DE ADMINISTRACIÓN
Garantía: 5 años
Productos relacionados